フィッシングメールの中には、実在する企業だけでなく、自社のドメインや自分自身のメールアドレスを差出人として表示する巧妙なものもあります。今回は、実際に届いたメールを例に、差出人やリンク先を確認するポイント、SPF・DKIM・DMARCによるメール認証の仕組みを分かりやすく解説。「押す前に、見る。」そして「見破るより、メールから動かない」を合言葉に、フィッシングメールに騙されないための対策をご紹介します。
怪しいメールは「押す前に、見る。」簡単にできるフィッシングメールの見極め方
こんにちは。いつも弊社メールマガジンをご覧いただき、誠にありがとうございます。
さて、いろいろなタイプのフィッシングメールに悩まされている方も多いと思います。
毎日のように届いていると、だんだん慣れてきて、感覚的に「これは偽物だな」と気づくようになります。
大手通販会社や金融機関、宅配会社などを名乗るものだけでなく、自社のドメインをかたるものや、自分自身のメールアドレスを差出人として表示するものまで。
私自身、かつては1日に数十件ものフィッシングメールが届いていました。
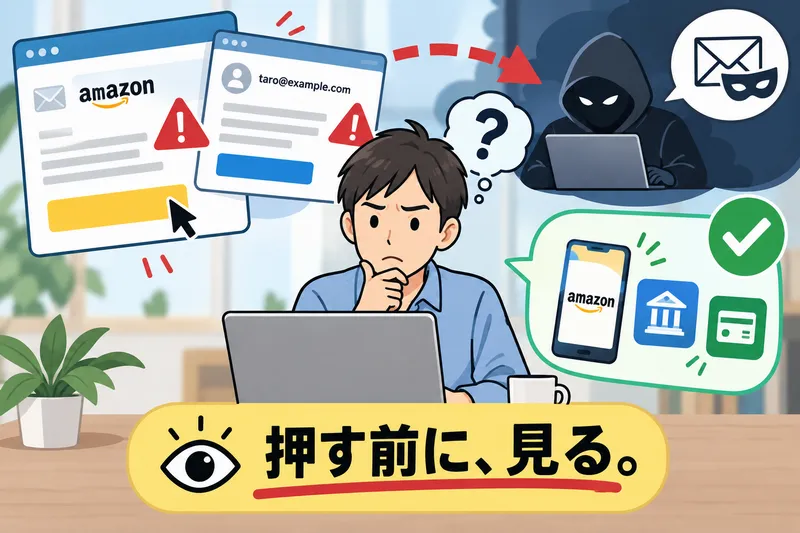
◇フィッシングメールを減らすには
迷惑メールそのものを減らすには、メールサーバー側のセキュリティを強化し、迷惑メールを選別する方法が効果的です。
弊社では最近、長年使用してきたメールサーバーを変更しました。その際に迷惑メール対策も強化したことで、以前と比べると相当数の迷惑メールをブロックできるようになりました。従来のメールサーバーでは十分なセキュリティ強化が難しかったことも、変更した理由の一つです。
ただ、会社のメールサーバーを変更するとなると、各パソコンの設定変更だけでなく、DNSやネームサーバーの変更、切り替え後の動作確認など、それなりの作業が必要になります。メールを受信する端末が10台ほどの弊社でも、落ち着くまで結局1日半かかりました。
そして、そこまで対策しても、すべての迷惑メールを完全にブロックすることはできません。
となれば、最後は私たち自身が、
「このメールは信用して大丈夫なのか?」 を判断する必要があります。
◇迷惑メールを見極める方法 その1
例えば、このようなメール。
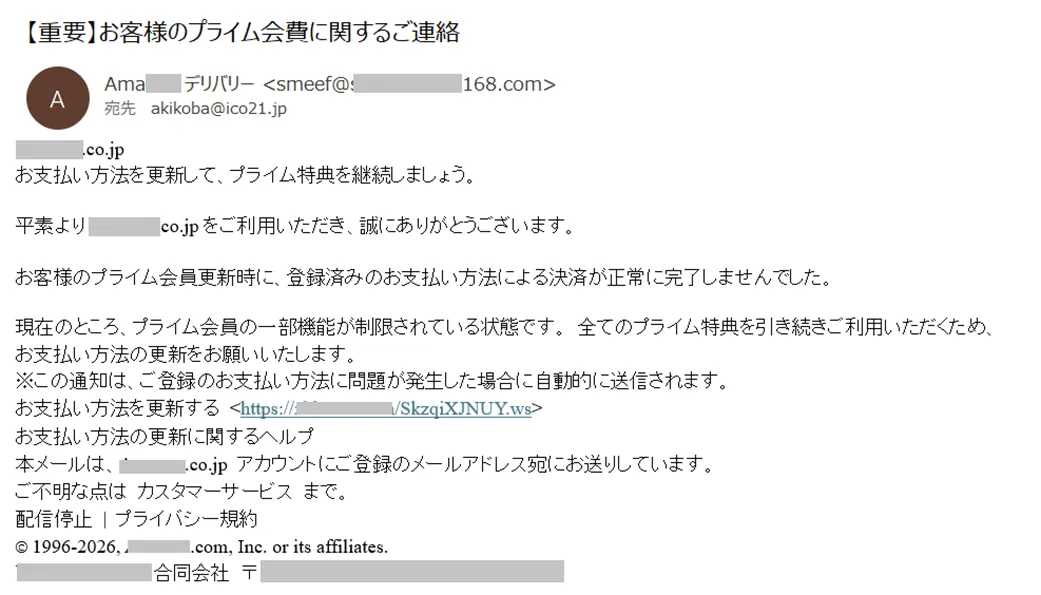
大手通販会社を思わせる内容ですが、よく見ると差出人のメールアドレスに違和感があります。
さらに、メールに書かれているリンク先も、その会社とは関係のないURLです。
このようなメールなら、比較的簡単にフィッシングメールだと判断できます。
ここで覚えておきたいのが、
「押す前に、見る。」
リンクをクリックする前に、「本当にその会社のサイトへ移動するのか」を確認する。 これだけでも、多くのフィッシングメールを見抜くヒントになります。
◇迷惑メールを見極める方法 その2
では、差出人が信頼できそうな相手だったらどうでしょう。
例えば、自社や自分自身のメールアドレスです。
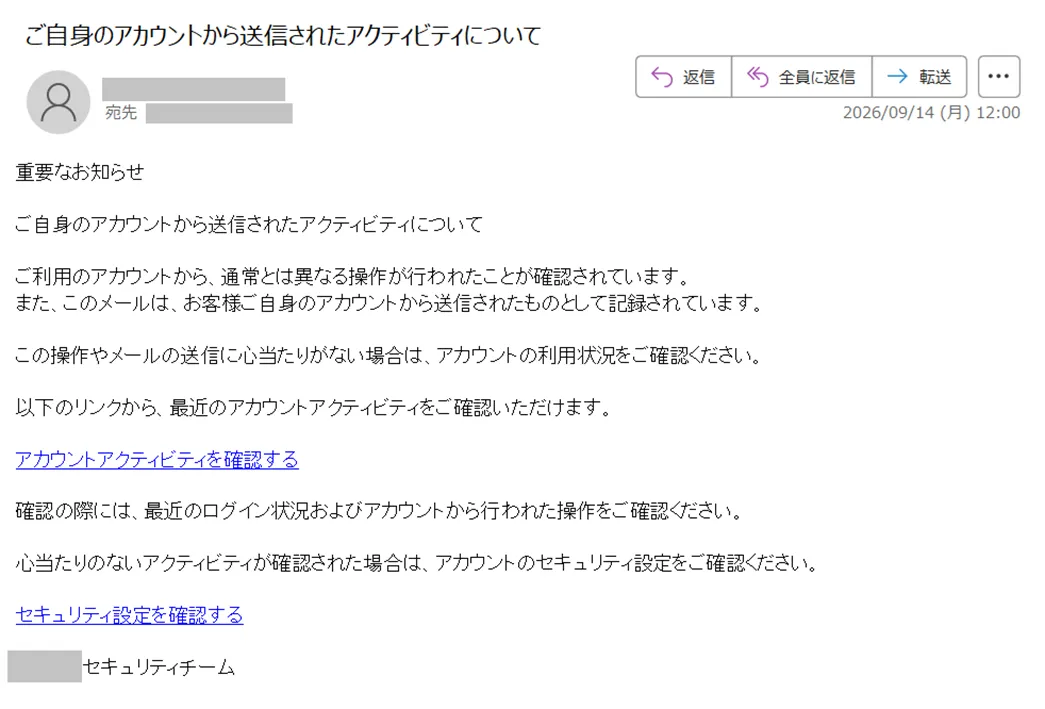
これは実際に私のところに届いた、私のメールアドレスから、同じメールアドレス宛てに送られたように見えるメールです。
もちろん、自分で送信した覚えはありません。
内容を見ると、
「ご自身のアカウントから送信されたアクティビティについて」
といったもので、「アカウントアクティビティを確認する」というリンクが付いています。
差出人にも、私自身のメールアドレスが表示されています。
これだけを見ると、
「自分のメールアカウントが乗っ取られた?」
と心配になってしまいそうです。
しかし、メールに表示されている「差出人(From)」は、それだけで本当の送信者を証明するものではありません。
例えるなら、郵便物の封筒に書かれている差出人のようなものです。
封筒の裏に「○○銀行」と書くこと自体は誰にでもできます。それだけで、本当に○○銀行から届いた郵便物とは限りません。
メールも同じです。
つまり、
「自分のメールアドレスから届いた=自分のアカウントから送信された」 とは限らないのです。
◇本当の送信元かどうかを調べる仕組み
では、そのメールが本当にその差出人から送られたものなのか、確認する方法はないのでしょうか。
そこで使われているのが、
SPF・DKIM・DMARC
というメールの認証技術です。
少し難しそうな言葉ですが、それぞれの役割を簡単に説明すると、
SPF(エスピーエフ)
そのメールが、そのドメインから送信することを許可されたサーバーから送られているかを確認する仕組み。
DKIM(ディーキム)
メールに付けられた電子署名を確認し、正しい送信元から送られたものか、途中で改ざんされていないかを確認する仕組み。
DMARC(ディーマーク)
SPFやDKIMの結果などを利用して、メールに表示されている差出人のドメインが正当なものかを確認する仕組みです。
パソコンでは、メールの「ヘッダー」と呼ばれる詳細情報を見ることで、これらの認証結果を確認できます。
先ほどの「自分から自分宛て」のメールでは、
SPF = softfail
DKIM = none
DMARC = fail
となっていました。
見た目では私のメールアドレスから送信されているように見えても、メールの裏側では正規のメールとして認証されていなかったわけです。 まさに、「表示されている差出人を鵜呑みにしてはいけない」という実例です。
◇では、全部「PASS」なら安全?
ここまで読むと、
「SPF・DKIM・DMARCが全部PASSなら、安全なメールなのでは?」
と思われるかもしれません。
残念ながら、そうとも限りません。
これらは主に、送信元やドメインが正しく認証されているかを確認する仕組みです。 すべてPASSしていても、メールに書かれている内容そのものが安全であることまで保証しているわけではありません。
◇フィッシングメールを100%見分ける方法はありません。
差出人は偽装できます。
リンク先も本物そっくりに作ることができます。
そして、メールの認証が正常でも、その内容まで安全とは限りません。
では、どうすればいいのでしょうか。
◇「見破る」より「メールから動かない」
私は、本物か偽物かを完璧に「見破ろう」とするよりも、
怪しいメールからは行動しない
ことが大切だと思います。
「不正アクセスがありました」
「支払い方法を確認してください」
「アカウントが停止されます」
「ポイントが失効します」
こうしたメールが届いたら、心配になって確認したくなるのは当然です。
でも、メールに書かれたリンクから確認する必要はありません。
通販会社なら、いつも使っている公式アプリから。
銀行やクレジットカード会社なら、公式アプリや自分で登録したブックマークから。
メールとは別の「いつもの入口」から確認する。 これなら、届いたメールが本物だったとしても問題ありません。
◇本日のオススメ
怪しいメールが届いたら、まず、
「押す前に、見る。」
差出人やリンク先を確認して、少しでも違和感があったらクリックしない。
そして、アカウントや支払い状況などが心配なら、
メールのリンクからではなく、「いつもの入口」から確認する。
フィッシングメールを100%見分ける方法はありません。
だからこそ、
「見破る」より「メールから動かない」。
これを、ぜひ今日から習慣にしてみてください。
求人もDX時代
人材募集のDX化で、効率よい採用活動をお手伝いします。
応募受付から、面接設定まで自動化

貴社専用バイトル仕様の採用ページ


「バイトル」「バイトルNEXT」「バイトルPRO」「コボット」は
ディップ株式会社の登録商標です